
La NIS2 è la direttiva europea che fissa obblighi di sicurezza informatica per le organizzazioni da cui dipendono servizi importanti per la società e l’economia: energia, sanità, trasporti, infrastrutture digitali e pubblica amministrazione, ma anche una parte della manifattura, dell’industria alimentare e dei servizi digitali.
In Italia è in vigore dal 16 ottobre 2024 con il decreto legislativo 138/2024 e la gestisce l’Agenzia per la Cybersicurezza Nazionale (ACN).
Il 2026 è l’anno in cui gli obblighi diventano operativi. Da gennaio le organizzazioni inserite nell’elenco dei soggetti NIS nel 2025 devono notificare gli incidenti significativi e, entro ottobre, completare l’adozione delle misure di sicurezza di base.
In questa guida trovi cos’è la NIS2, a chi si applica, quali sono gli obblighi, il calendario degli adempimenti e da dove partire, anche nel caso in cui la tua azienda non rientri direttamente nel perimetro ma lavori come fornitore di chi ci rientra.
Che cos’è la direttiva NIS2?
NIS2 sta per Network and Information Security, seconda versione.
È la direttiva (UE) 2022/2555, che ha abrogato e sostituito la prima direttiva NIS del 2016.
Rispetto alla versione precedente, la NIS2 estende gli obblighi a una parte molto più ampia dell’economia, rende più stringenti le misure richieste e armonizza le regole tra gli Stati membri.
In Italia la direttiva è stata recepita con il decreto legislativo 4 settembre 2024, n. 138, chiamato anche decreto NIS.
Le organizzazioni coinvolte hanno due interlocutori:
- l’Agenzia per la Cybersicurezza Nazionale (ACN), autorità nazionale competente NIS: gestisce l’elenco dei soggetti NIS, emana le determinazioni che rendono operativi gli obblighi e vigila sul loro rispetto;
- il CSIRT Italia, il gruppo di risposta agli incidenti che opera all’interno dell’ACN, riceve le notifiche degli incidenti e supporta le organizzazioni nella risposta.
A cosa serve la NIS2?
L’obiettivo della direttiva è alzare e rendere uniforme il livello di sicurezza informatica in tutta l’Unione europea.
Un attacco a un ospedale, a un gestore idrico, a un fornitore di servizi cloud o a un produttore di componenti può avere conseguenze su migliaia di persone e di imprese collegate.
Per ridurre questo rischio la NIS2:
- chiede alle organizzazioni di gestire il rischio informatico con misure tecniche e organizzative proporzionate;
- impone tempi precisi per segnalare gli incidenti significativi, così che le autorità possano intervenire e avvisare altri soggetti esposti;
- estende l’attenzione alla catena di fornitura, perché molti attacchi passano da un fornitore meno protetto del suo cliente;
- rende i vertici aziendali responsabili delle scelte di sicurezza.
Con la NIS2 la sicurezza informatica diventa un tema di direzione, documentato e verificabile dall’autorità.
A chi si applica la NIS2?
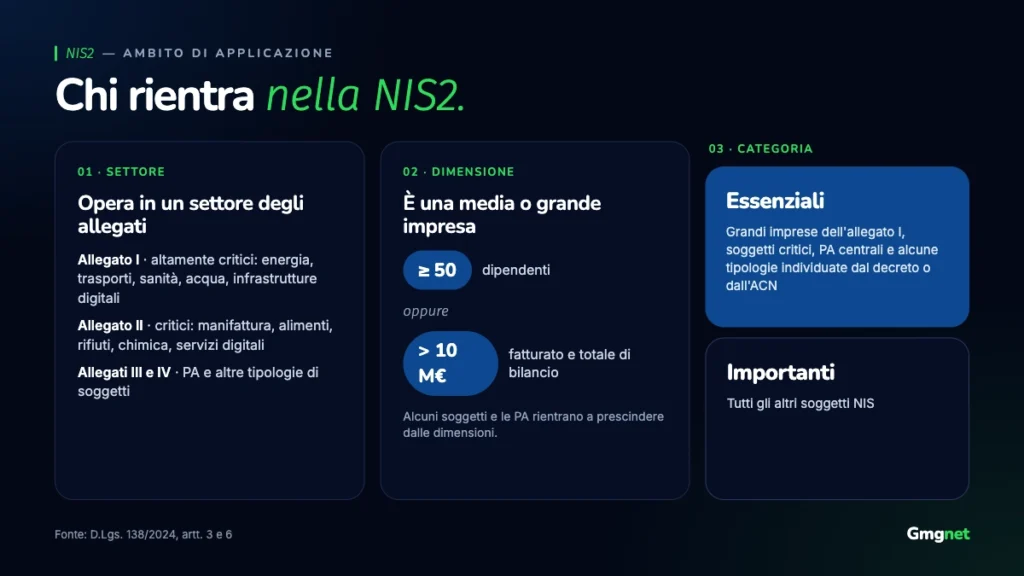
I settori e le tipologie di soggetto
Il decreto NIS elenca le organizzazioni coinvolte in quattro allegati:
- Allegato I, settori altamente critici: energia, trasporti, settore bancario, infrastrutture dei mercati finanziari, sanità, acqua potabile, acque reflue, infrastrutture digitali (ad esempio servizi cloud, data center, reti per la distribuzione dei contenuti, servizi DNS), gestione dei servizi ICT per conto di altre aziende, spazio;
- Allegato II, altri settori critici: servizi postali e di corriere, gestione dei rifiuti, fabbricazione, produzione e distribuzione di sostanze chimiche, produzione, trasformazione e distribuzione di alimenti, ricerca, fornitori di servizi digitali (mercati online, motori di ricerca, piattaforme di social network) e diversi comparti della manifattura: dispositivi medici e diagnostici in vitro, computer ed elettronica, apparecchiature elettriche, macchinari, autoveicoli e altri mezzi di trasporto;
- Allegato III: categorie di pubbliche amministrazioni;
- Allegato IV: ulteriori tipologie di soggetti individuate dal legislatore italiano, come le aziende di trasporto pubblico locale, gli istituti di istruzione che svolgono attività di ricerca, i soggetti che svolgono attività di interesse culturale e le società in house, partecipate o a controllo pubblico. Questi soggetti rientrano quando sono individuati dall’ACN.
Per il settore bancario e per le infrastrutture dei mercati finanziari, gli obblighi di gestione del rischio, di notifica e di vigilanza del decreto NIS sono sostituiti da quelli del regolamento europeo DORA sulla resilienza operativa digitale del settore finanziario.
Il criterio dimensionale
Per i settori degli allegati I e II il decreto si applica alle organizzazioni che superano le soglie della piccola impresa, cioè alle medie e grandi imprese secondo la definizione europea. In pratica rientrano le organizzazioni con almeno 50 dipendenti oppure con fatturato annuo e totale di bilancio entrambi superiori a 10 milioni di euro. Per calcolare le soglie si considerano, di regola, anche i dati delle imprese collegate e associate.
Alcune tipologie di soggetti rientrano a prescindere dalle dimensioni: i fornitori di reti pubbliche e di servizi di comunicazione elettronica accessibili al pubblico, i prestatori di servizi fiduciari, i gestori di registri dei nomi di dominio di primo livello, i fornitori di servizi DNS, i fornitori di servizi di registrazione dei nomi di dominio e i soggetti identificati come critici dalla normativa sulla resilienza dei soggetti critici. Anche le pubbliche amministrazioni dell’allegato III rientrano indipendentemente dalla loro dimensione, e l’ACN può individuare ulteriori soggetti in base al ruolo che svolgono.
Soggetti essenziali e soggetti importanti
I soggetti NIS sono divisi in due categorie. Sono essenziali:
- le imprese dei settori dell’allegato I che superano le soglie della media impresa, cioè le grandi imprese;
- i soggetti identificati come critici;
- i fornitori di reti pubbliche e di servizi di comunicazione elettronica accessibili al pubblico di dimensione almeno media;
- indipendentemente dalle dimensioni, i prestatori di servizi fiduciari qualificati, i gestori di registri dei nomi di dominio di primo livello e i fornitori di servizi DNS;
- le pubbliche amministrazioni centrali;
- gli altri soggetti che l’ACN individua come essenziali.
Tutti gli altri soggetti NIS sono importanti. La categoria determina il numero di misure di sicurezza richieste, le modalità della vigilanza e l’entità delle sanzioni.
Come si entra nell’elenco dei soggetti NIS?
Il processo parte dall’organizzazione. Ogni anno, tra il 1° gennaio e il 28 febbraio, chi ritiene di rientrare nell’ambito di applicazione si registra sul portale dei servizi ACN con una dichiarazione che serve a verificare se rientra nel perimetro e con quale categoria. Entro il 14 aprile l’ACN comunica via PEC l’inserimento, la permanenza o l’esclusione dall’elenco dei soggetti NIS. Dalla ricezione di questa comunicazione decorrono i termini per gli adempimenti successivi.
La prima valutazione spetta quindi all’organizzazione. Per i casi dubbi l’ACN mette a disposizione le domande frequenti sull’ambito di applicazione della disciplina NIS e un service desk sul portale.
Cosa succede se la tua azienda è fornitore di un soggetto NIS?
Anche le organizzazioni fuori dal perimetro possono essere coinvolte. Tra le misure richieste ai soggetti NIS c’è la sicurezza della catena di approvvigionamento, compresi i rapporti con i fornitori diretti, e tra le informazioni che i soggetti comunicano all’ACN c’è l’elenco dei loro fornitori rilevanti. Per questo molte PMI che lavorano per un soggetto NIS, come fornitori di software, servizi web, componenti o logistica, ricevono questionari di sicurezza, nuove clausole contrattuali e richieste di evidenze sulle misure adottate.
In alcuni casi il fornitore può rientrare direttamente nella NIS2: l’ACN può individuare come soggetto NIS chi è considerato un elemento sistemico della catena di approvvigionamento di soggetti essenziali o importanti, e il decreto si applica alle imprese collegate a un soggetto NIS che gli forniscono servizi ICT o di sicurezza.
Per un fornitore, prepararsi significa poter rispondere con documenti concreti: come vengono protetti i sistemi e i dati del cliente, chi può accedere a cosa, come si gestiscono vulnerabilità e incidenti.
I sei obblighi principali
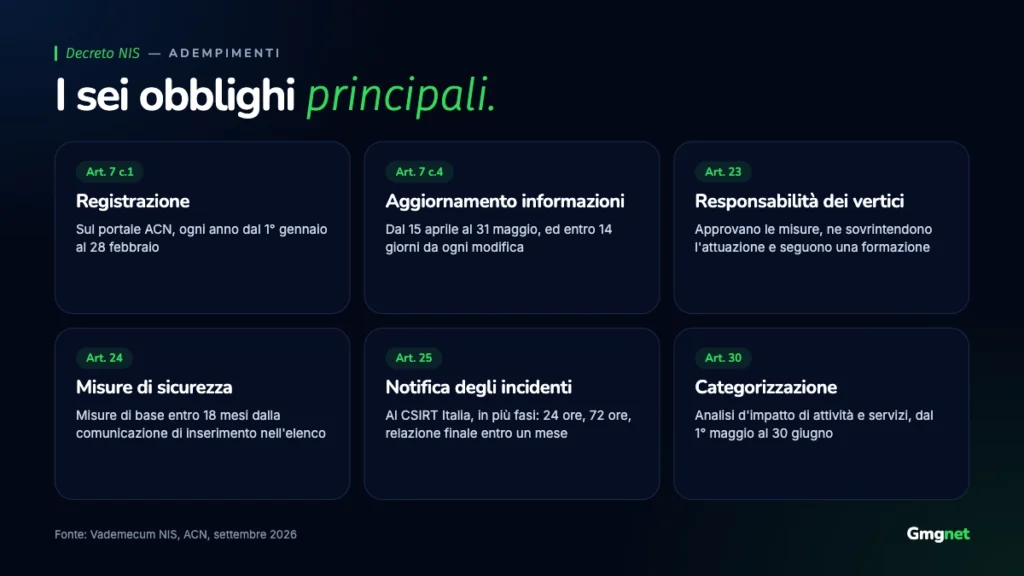
Il Vademecum NIS pubblicato dall’ACN a settembre 2026 riassume gli adempimenti in sei obblighi, ognuno legato a un articolo del decreto. I testi di riferimento sono raccolti nella pagina dedicata alla normativa NIS e alle determinazioni attuative dell’Agenzia.
Registrazione (art. 7, comma 1)
La registrazione si effettua o si rinnova ogni anno dal 1° gennaio al 28 febbraio. Con la prima registrazione l’organizzazione designa il punto di contatto, la persona fisica che cura l’attuazione del decreto per conto del soggetto e dialoga con l’ACN.
Trasmissione e aggiornamento delle informazioni (art. 7, comma 4)
Dal 15 aprile al 31 maggio di ogni anno il soggetto verifica e aggiorna le informazioni condivise con l’ACN. Se qualcosa cambia durante l’anno, l’aggiornamento va fatto tempestivamente e comunque entro 14 giorni dalla modifica. Le informazioni comprendono, tra le altre:
- dati anagrafici e di contatto dell’organizzazione, del punto di contatto e del suo sostituto, del referente CSIRT e dei suoi sostituti;
- dati dei componenti degli organi di amministrazione e direttivi;
- gli indirizzi IP pubblici e i nomi di dominio in uso o nella disponibilità del soggetto;
- l’elenco dei fornitori rilevanti.
L’elenco di domini e indirizzi IP richiede un inventario completo e aggiornato di ciò che l’organizzazione espone su internet, compresi sottodomini e servizi attivati nel tempo e poi dimenticati. Un monitoraggio periodico del perimetro esterno aiuta a tenere l’inventario allineato alla realtà.
Obblighi degli organi di amministrazione e direttivi (art. 23)
I vertici approvano le modalità con cui l’organizzazione implementa le misure di gestione del rischio, sovrintendono all’attuazione degli obblighi e sono responsabili delle violazioni. Sono inoltre tenuti a seguire una formazione in materia di sicurezza informatica e a promuovere una formazione periodica per il personale, e devono essere informati regolarmente degli incidenti e delle notifiche. In pratica, la sicurezza informatica entra stabilmente nell’agenda del consiglio di amministrazione o della direzione, e i percorsi di formazione sulla sicurezza informatica per manager e personale diventano parte degli adempimenti.
Misure di gestione dei rischi per la sicurezza informatica (art. 24)
È l’obbligo più impegnativo. Le misure devono essere adeguate e proporzionate al rischio e riguardano, tra gli altri, questi ambiti:
- politiche di analisi dei rischi e di sicurezza dei sistemi informativi;
- gestione degli incidenti;
- continuità operativa, gestione dei backup e ripristino;
- sicurezza della catena di approvvigionamento;
- sicurezza nell’acquisizione, nello sviluppo e nella manutenzione dei sistemi, compresa la gestione delle vulnerabilità;
- valutazione dell’efficacia delle misure adottate;
- pratiche di igiene informatica di base e formazione;
- crittografia e, dove opportuno, cifratura;
- sicurezza del personale, controllo degli accessi e gestione degli asset;
- autenticazione a più fattori o continua e comunicazioni protette.
Per tradurre questi principi in requisiti verificabili, l’ACN ha definito le misure di sicurezza di base e le relative linee guida. La Determinazione ACN 379907/2025, applicabile dal 15 gennaio 2026, prevede 37 misure e 87 requisiti per i soggetti importanti e 43 misure e 116 requisiti per quelli essenziali. Vanno adottate entro i termini indicati nel calendario più avanti.
Tra le misure tecniche, la gestione delle vulnerabilità riguarda anche siti, portali e applicazioni esposti su internet: le verifiche di vulnerabilità su siti e applicazioni e un vulnerability assessment periodico producono anche le evidenze da conservare.
Notifica degli incidenti significativi (art. 25)
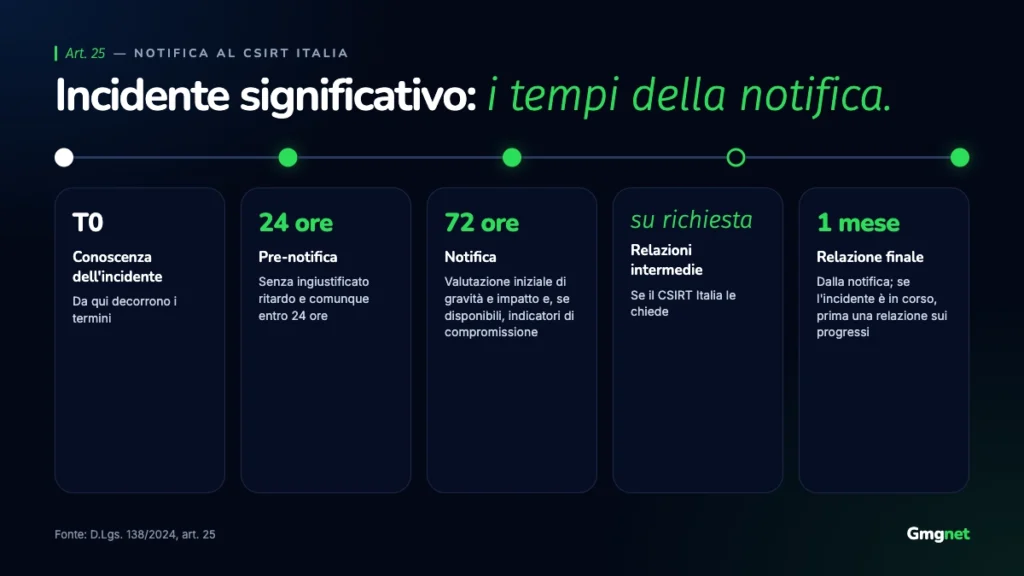
Quando si verifica un incidente significativo, il soggetto lo notifica al CSIRT Italia in più fasi:
- una pre-notifica senza ingiustificato ritardo e comunque entro 24 ore da quando ne è venuto a conoscenza;
- una notifica entro 72 ore, con una valutazione iniziale della gravità e dell’impatto e, se disponibili, gli indicatori di compromissione;
- relazioni intermedie, se il CSIRT Italia le richiede;
- una relazione finale entro un mese dalla trasmissione della notifica oppure, se l’incidente è ancora in corso a quella data, una relazione sui progressi seguita dalla relazione finale.
Quali eventi vanno considerati incidenti significativi lo stabiliscono le specifiche di base dell’ACN. Con tempi così stretti serve una procedura già pronta: chi rileva l’incidente, chi valuta se è significativo, chi lo notifica e con quali informazioni.
Elencazione e categorizzazione delle attività e dei servizi (art. 30)
Dal 1° maggio al 30 giugno di ogni anno il soggetto svolge o aggiorna un’analisi d’impatto semplificata delle proprie attività e dei servizi, seguendo il modello di categorizzazione definito dall’ACN. Gli esiti servono all’Autorità per stabilire obblighi di sicurezza proporzionati.
Il calendario degli adempimenti
| Periodo | Adempimento | Chi è coinvolto |
| 1° gennaio – 28 febbraio, ogni anno | Registrazione o rinnovo della registrazione sul portale ACN | Tutti i soggetti NIS |
| Entro il 14 aprile, ogni anno | Comunicazione dell’ACN di inserimento, permanenza o esclusione dall’elenco | ACN |
| 15 aprile – 31 maggio, ogni anno | Verifica e aggiornamento delle informazioni | Tutti i soggetti NIS |
| Entro 14 giorni da ogni modifica | Aggiornamento delle informazioni cambiate | Tutti i soggetti NIS |
| 1° maggio – 30 giugno, ogni anno | Elencazione e categorizzazione delle attività e dei servizi | Tutti i soggetti NIS |
| Da gennaio 2026 | Notifica degli incidenti significativi al CSIRT Italia | Soggetti inseriti nell’elenco nel 2025 |
| Entro ottobre 2026 | Adozione delle misure di sicurezza di base | Soggetti inseriti nell’elenco nel 2025 |
| Da gennaio 2027 | Notifica degli incidenti significativi al CSIRT Italia | Soggetti inseriti nell’elenco nel 2026 |
| Entro luglio 2027 | Adozione delle misure di sicurezza di base | Soggetti inseriti nell’elenco nel 2026 |
Per chi si è registrato entro il 28 febbraio 2025, le date di gennaio e ottobre 2026 sono indicative. Il termine esatto è di nove mesi per la notifica degli incidenti e di diciotto mesi per le misure di base, calcolati dalla ricezione della comunicazione con cui l’ACN ha confermato l’inserimento nell’elenco. Conviene quindi calcolare la propria scadenza partendo dalla data di quella comunicazione.
I ruoli da designare
Il decreto e le determinazioni dell’ACN prevedono alcune figure di riferimento, designate in momenti diversi:
- il punto di contatto, designato con la prima registrazione, che cura l’attuazione del decreto e interloquisce con l’ACN;
- il sostituto del punto di contatto, designato con la prima trasmissione delle informazioni;
- il referente CSIRT e i suoi sostituti, che interloquiscono con il CSIRT Italia ed effettuano le notifiche.
Chi è stato inserito nell’elenco nel 2026 può rinviare la designazione del referente CSIRT e dei suoi sostituti fino al 31 dicembre 2026.
Vigilanza e sanzioni
L’ACN vigila sul rispetto degli obblighi e, scaduto il termine per le misure di base, potrà verificarne l’adozione anche con ispezioni in loco e a distanza.
In caso di violazioni degli obblighi in materia di misure di sicurezza e di notifica, il decreto prevede sanzioni amministrative proporzionate al fatturato:
- fino a 10 milioni di euro o al 2% del fatturato annuo mondiale, se superiore, per i soggetti essenziali;
- fino a 7 milioni di euro o all’1,4% del fatturato annuo mondiale, se superiore, per i soggetti importanti.
Per le pubbliche amministrazioni il decreto prevede importi diversi. Sono previste sanzioni anche per la mancata registrazione e per il mancato aggiornamento delle informazioni.
Da dove partire?
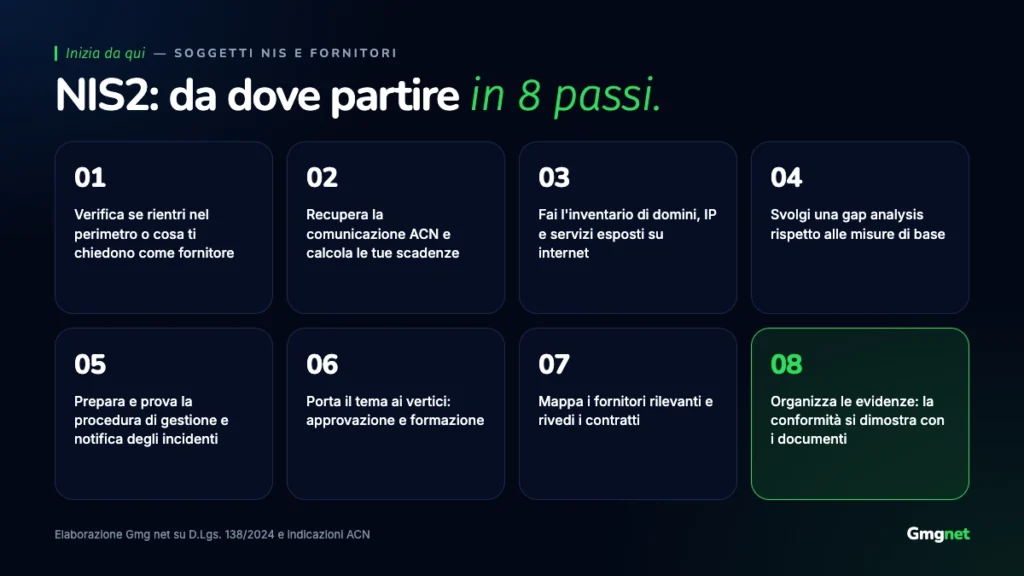
Che tu sia un soggetto NIS o un suo fornitore, questi sono i passi che conviene affrontare per primi:
- Verifica se rientri nel perimetro, incrociando settore, tipologia di soggetto e dimensione. Se lavori per soggetti NIS, verifica anche cosa ti chiedono come fornitore.
- Recupera la comunicazione dell’ACN e calcola le tue scadenze precise.
- Fai l’inventario di ciò che esponi su internet: domini, sottodomini, indirizzi IP, applicazioni e servizi raggiungibili dall’esterno.
- Confronta la situazione attuale con le misure di sicurezza di base attraverso una gap analysis e definisci priorità, responsabili e tempi.
- Prepara la procedura di gestione e notifica degli incidenti, con ruoli e canali definiti e provati prima che servano.
- Porta il tema ai vertici: approvazione delle misure, formazione, aggiornamenti periodici sullo stato di avanzamento.
- Mappa i fornitori rilevanti e rivedi i contratti inserendo requisiti di sicurezza e obblighi di notifica.
- Organizza le evidenze: la conformità si dimostra con documenti, registri e risultati delle verifiche svolte.
Domande frequenti sulla NIS2
Esiste una certificazione NIS2?
La conformità alla NIS2 si dimostra con le misure adottate e con la documentazione che le prova, che l’ACN può verificare nelle attività di vigilanza. Certificazioni volontarie come la ISO/IEC 27001 aiutano a organizzare il lavoro e a produrre evidenze, ma non sostituiscono gli adempimenti previsti dal decreto NIS, come la registrazione, la notifica degli incidenti e l’adozione delle misure di base.
La NIS2 riguarda anche le piccole imprese?
In generale no, perché per i settori degli allegati I e II si applica alle medie e grandi imprese. Ci sono però eccezioni per alcune tipologie di soggetti, per le pubbliche amministrazioni e per i soggetti individuati dall’ACN, che rientrano indipendentemente dalle dimensioni. Una piccola impresa può inoltre ricevere richieste di sicurezza in quanto fornitore di un soggetto NIS.
Che differenza c’è tra NIS2 e GDPR?
Il GDPR tutela i dati personali e si applica a chiunque li tratti. La NIS2 riguarda la sicurezza delle reti e dei sistemi informativi dei soggetti in perimetro, con obblighi verso l’ACN. Le due norme si sovrappongono in diversi punti, come le misure tecniche, la gestione degli incidenti e il rapporto con i fornitori. Lo stesso incidente può richiedere sia la notifica al CSIRT Italia sia quella al Garante per la protezione dei dati personali, che per una violazione di dati personali va fatta, ove possibile, entro 72 ore. Gestire le due norme insieme evita di duplicare analisi e procedure.
Cosa succede se la mia organizzazione non ha ricevuto comunicazioni dall’ACN?
La registrazione spetta all’organizzazione. Se ritieni di rientrare nel perimetro e non ti sei ancora registrato, la finestra utile è quella dal 1° gennaio al 28 febbraio. In caso di dubbi sul proprio status si può chiedere assistenza al service desk del portale ACN.
La NIS2 riguarda anche i siti web?
Sì. Le misure riguardano i sistemi informativi e di rete del soggetto, compresi siti, portali e applicazioni esposti su internet. I nomi di dominio e gli indirizzi IP pubblici sono tra le informazioni da comunicare all’ACN, e la gestione delle vulnerabilità rientra tra le misure richieste.
Come possiamo aiutarti con la NIS2?
Lavoriamo con soggetti NIS e con i loro fornitori sulla parte digitale degli adempimenti: analisi di cosa manca rispetto alle misure di sicurezza di base, verifiche di vulnerabilità su siti e applicazioni, monitoraggio dei domini esposti, procedure per la gestione degli incidenti e formazione per chi ha responsabilità di direzione. Coordiniamo il lavoro con gli adempimenti GDPR, così le attività comuni si fanno una volta sola.
Richiedi un’analisi preliminare sulla NIS2
Ti risponde entro 24 ore lavorative lo specialista che segue la compliance.
Fonti
- Testo della direttiva (UE) 2022/2555 su EUR-Lex
- Testo del decreto legislativo 138/2024 in Gazzetta Ufficiale
- Normativa e determinazioni attuative NIS sul sito dell’ACN
- Specifiche di base e linee guida dell’ACN
- Agenzia per la Cybersicurezza Nazionale, Vademecum NIS. Indicazioni di carattere generale e calendario degli adempimenti, settembre 2026